
„Wir können Berlin noch sicherer machen“
20 Okt. '26 |

14. August 2026: Im Rahmen einer Sicherheitsprüfung fällt dem IT-Dienstleister ITDZ Berlin auf, dass von einer Senatsverwaltung auffällig hohe Datenvolumina ins Internet abfließen. Kurze Zeit später wird klar: Das Land Berlin ist Ziel eines Cyberangriffs. Ein Gespräch mit Dr. Maria Borelli, Vorständin des ITDZ Berlin, dazu, wie sie den Vorfall bewertet, welche Lehren sie daraus zieht und welche Wünsche sie an den frisch gewählten Senat hat.
Frau Dr. Borelli, wie haben Sie den Cyberangriff der Hackergruppe Rhysida bemerkt?
Das ITDZ Berlin hat Sicherheitsüberprüfungen am Übergang des Berliner Landesnetzes zum Internet durchgeführt. Dabei ist uns ein ungewöhnlich hoher Datenabfluss aus der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen, zu der technisch auch die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt gehört, aufgefallen – für das ITDZ Berlin ein Hinweis auf eine mögliche Kompromittierung. Das von uns betriebene Berlin-CERT hat daraufhin die Alarmierung ausgelöst.
Und die IT der betroffenen Behörden liegt in der Verantwortung des ITDZ Berlin?
Kurz gesagt: Nein. Wir haben in Berlin eine stark fragmentierte Zuständigkeit. Als zentraler IT-Dienstleister des Landes Berlin betreiben wir das IT-Landesnetz, an denen die Landesverwaltungen angeschlossen sind. Einige dieser Verwaltungen betreiben ihre IT beim ITDZ Berlin – darunter etwa die Senatsverwaltung für Wirtschaft, Energie und Betriebe oder das Landesamt für Flüchtlingsangelegenheiten – andere machen das auf eigene Faust. Hintergrund ist, dass Berliner Verwaltungen laut dem Berliner eGovernment-Gesetz von 2016 für die verfahrensabhängige IT, also etwa ihre Fachverfahren, selbst entscheiden, ob sie uns als Spezialisten zu Rate ziehen oder eine Inhouse-Lösung bevorzugen.
Zurück zur Cyberattacke: Wie sind Sie weiter vorgegangen?
In solchen Notfällen ist der Landesbevollmächtigte für Informationssicherheit des Landes Berlin erster Ansprechpartner. Wir haben ihn umgehend informiert, kurze Zeit später rief der Chief Digital Officer (CDO) des Landes Berlin, Florian Hauer, den IT-Notfall aus. Für die von uns verantwortete IT haben wir im ITDZ Berlin umgehend unseren etablierten Notfall-Plan in Gang gesetzt. Das Ziel: das Ausmaß des Angriffs identifizieren, eingrenzen und mögliche Folgeschäden verhindern. Innerhalb von drei Tagen haben wir unseren Betrieb sowie die komplette, von uns betriebene IT unserer Kunden überprüft. Tausende IT-Systeme wie Server, Fachverfahren und Datenbanken wurden mithilfe forensischer Software in kürzester Zeit kontrolliert. Unsere IT-Experten haben rund um die Uhr im Dreischichtensystem gearbeitet. Schlussendlich konnten wir eine weitere Kompromittierung ausschließen.
Wie ging es in den betroffenen Behörden weiter?
Der Berliner Senat und CDO Florian Hauer haben schnell und konsequent gehandelt. Wir wurden beauftragt, die betroffenen Behörden umgehend vom Netz zu nehmen. Darüber hinaus musste auch die IT aller anderen Landesverwaltungen und Behörden auf Auffälligkeiten gescannt werden. Das war bei den Einrichtungen mit eigener IT allerdings deutlich aufwändiger als für die zentrale IT des Landes. Das ITDZ Berlin ist BSI-zertifiziert – alle Vorgänge und Ansprechpartner sind vordefiniert, der ganze Prozess läuft im Grunde automatisiert ab. Die Verwaltungen mit IT im Eigenbetrieb haben leider oft nicht die Ressourcen Prozesse für den Notfall festzulegen und in regelmäßigen Abständen zu üben. Da kann es Wochen dauern, allein die für die Prüfung notwendige forensische Software zu beschaffen und zu installieren.
Wie hat das ITDZ Berlin das Land bei der Bewältigung des Angriffs unterstützt?
Höchste Priorität hatte die Absicherung der Wahl zum Berliner Abgeordnetenhaus – schließlich fand der Angriff gut einen Monat vor dem Wahltag statt. Wir konnten aber zum Glück sehr schnell ausschließen, dass der Cyberangriff Auswirkungen auf die technische Wahlumgebung hatte. Durch den Betrieb des Cyber Defence Centers Landesverwaltung, des Berlin-CERT und unsere BSI-zertifizierten Prozesse und Infrastruktur verfügen wir über eine hohe Expertise im Bereich IT-Sicherheit. Diese hätten wir dem Land gern noch intensiver zur Verfügung gestellt. Leider haben wir hierzu keinen Auftrag erhalten.
ITDZ-Schutzschirm für das Land Berlin
Das ITDZ Berlin betreibt seit 2022 ein eigenes Cyber Defence Center Landesverwaltung mit integriertem Security Operations Center (SOC). Von hier aus erfolgt rund um die Uhr automatisiert die Erkennung und Abwehr von Angriffen auf die zentrale IKT-Infrastruktur des Landes Berlin.
Der Chaos Computer Club kritisiert das Land für veralteten Strukturen und schlecht abgesicherte Software. Wie sehen Sie das?
Aus meiner Sicht müssen wir bei der Absicherung der dezentralen IT noch besser werden. In den meisten Berliner Behörden, die ihre IT selbst betreiben, findet etwa kein zentrales Monitoring statt – im ITDZ Berlin führen wir das rund um die Uhr durch unser Security Operations Center (SOC) durch. Darum konnten sich die Täter einige Tage im Netz der Senatsverwaltung aufhalten, ohne dass es dort jemandem auffiel. Bei der forensischen Untersuchung im Nachgang des Cyberangriffs wurden zudem verschiedene Schwachstellen aufgedeckt. Diese müssen schnellstens behoben werden. Dabei ist auch eine entsprechende Finanzierung ein wichtiges Thema: Es gibt im Berliner Digitalhaushalt ein recht großzügiges Innovationsbudget, aber für Wartung und Instandhaltung ist kein Geld vorgesehen. Wir haben bei vielen Fachverfahren einen massiven Modernisierungsbedarf. Darauf weisen wir schon lange hin, aber uns sind die Hände gebunden.
Als forensische Software wurde die US-amerikanische Software Crowdstrike verwendet. Wie kam es zu dieser Entscheidung?
Diese Entscheidung lag beim Land Berlin. Meine Meinung: In diesem Fall musste eine schnelle Lösung her, da war das sicher eine praktikable Möglichkeit. Die Kritik, dass dadurch sensible Daten im Zugriff einer US-Firma liegen, ließe sich durch den fortlaufenden Einsatz europäischer IT-Forensik-Lösungen für Berlin ausräumen. Eine solche Lösung haben wir im vergangenen Jahr vorgeschlagen, aber Leider haben wir dafür bis heute keine Finanzierungszusage erhalten.
Welche Wünsche haben Sie an die neue Berliner Landesregierung?
Aus meiner Sicht sind drei Dinge wesentlich für eine verbesserte IT-Sicherheit und Cyberresilienz der Berliner Verwaltung: Erstens, eine beschleunigte Standardisierung und Zentralisierung der IT sowie eine Modernisierung der IT-Infrastruktur und Fachverfahren. Wenn Teile der Berliner Behörden aufgrund veralteter Strukturen Angriffsflächen bieten, gefährden sie die anderen automatisch mit. Zugleich müssen die Sicherheitsstandards verbindlich für alle gelten. Zweitens: Eine übergreifende Governance mit landesweit klar geregelten Prozessen und Verantwortlichkeiten. Aktuell fehlt im Land Berlin etwa eine Leitlinie für Business Continuity Management. Sie regelt im Notfall, wie die Verwaltung handlungsfähig bleibt und kritische Verwaltungsleistungen gesichert werden. Und Drittens: Cyberresilienz ist eine Daueraufgabe. Sie braucht daher eine langfristige und eindeutige Finanzierung, die auch über einzelne Haushaltsjahre hinausdenkt und eine dauerhafte Instandhaltung und Absicherung über den gesamten Lebenszyklus gewährleistet.
Das ist passiert
Im August 2026 wurde die Berliner Landesverwaltung Opfer eines großangelegten Cyberangriffs der Hackergruppe Rhysida. Im Zentrum standen zwei Behörden: die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen (SenStadt) und die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt (SenMVKU).
> 14. August 2026: Das ITDZ Berlin stellt den Hackerangriff fest und meldet den Vorfall an den Landesbevollmächtigten für Informationssicherheit des Landes Berlin. Kurze Zeit später werden die beiden Verwaltungen vom Landesnetz genommen.
> 17. August 2026: Die Senatskanzlei bestätigt den Vorfall öffentlich. Ein IKT-Krisenstab unter Leitung des Landesbevollmächtigten für Informationssicherheit beginnt mit der Arbeit.
> 28. August 2026: Die Hackergruppe Rhysida bekennt sich zu dem Vorfall und fordert ein Lösegeld von 30 Bitcoin, was umgerechnet 2 Millionen Euro entspricht.
> 4. September 2026: Der Senat geht nicht auf die Forderung ein. 1,2 Millionen Datensätze – darunter auch personenbezogene und vertrauliche Daten – fließen nach Ablauf des Ultimatums ins Darknet.
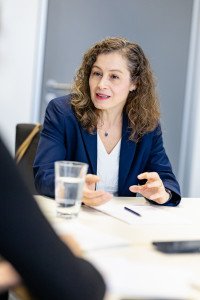
Dr. Maria Borelli ist promovierte Physikerin und leitet seit dem 1. Juli 2024 als Vorständin den Berliner IT-Landesdienstleister, das ITDZ Berlin.
20. Oktober 2026


